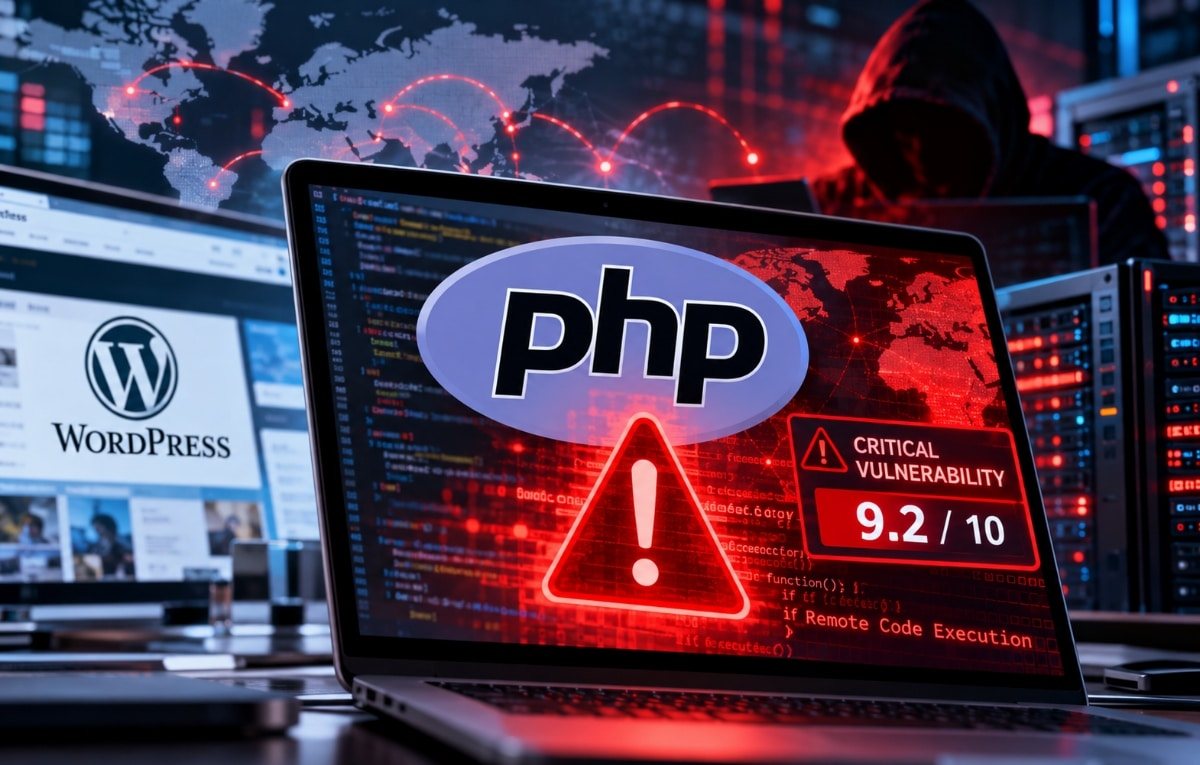
أصدر مطورو لغة البرمجة PHP تحديثات أمنية عاجلة لمعالجة ثغرتين خطيرتين قد تعرضان ملايين المواقع الإلكترونية وتطبيقات الويب لهجمات سيبرانية واسعة النطاق، وسط تحذيرات من ضرورة تثبيت الإصلاحات فور توفرها، ودعوات إلى عزل الأنظمة المتأثرة عن الإنترنت أو إيقافها مؤقتًا إذا تعذر تحديثها على الفور.
وأوضح المطورون، في نشرة أمنية نُشرت يوم الثلاثاء، أن الثغرتين حصلتا على درجة خطورة تبلغ 9.2 من أصل 10، مما يضعهما ضمن التهديدات الأمنية الحرجة التي تتطلب استجابة سريعة من مسؤولي الأنظمة والمواقع الإلكترونية.
وصدر التحديث الأمني في الساعة الرابعة عصرًا بتوقيت مكة المكرمة، مع توصية مستخدمي PHP بالترقية إلى الإصدارات المصححة فور إتاحتها.
بحسب شركة الأمن السيبراني WatchTowr، تتعلق الثغرتان بهجمات تنفيذ التعليمات البرمجية من بُعد (Remote Code Execution)، ويُعتقد أنهما تؤثران في إصدارات PHP بدءًا من الإصدار الخامس، مما قد يتيح للمهاجمين تشغيل تعليمات برمجية من اختيارهم في الخوادم المتأثرة.
وقد تمنح هذه الإمكانية المهاجمين القدرة على التلاعب بالمواقع الإلكترونية، وسرقة البيانات، وتنفيذ أنشطة ضارة أخرى، بحسب طبيعة الأنظمة المتأثرة ومستوى الحماية المطبق عليها.
وتتسع دائرة المخاطر المحتملة مع تقديرات أحد الباحثين الأمنيين بأن أكثر من 1.3 مليون خادم متصل بالإنترنت قد يكون معرضًا للتأثر بالثغرتين، وهو ما يثير مخاوف من استغلالهما على نطاق واسع.
WordPress في دائرة الخطر
تمتد التداعيات المحتملة إلى المواقع التي تعتمد على نظام إدارة المحتوى WordPress، إذ حذرت شركة Wordfence المتخصصة في الحماية الأمنية لمواقع ووردبريس من أن المواقع التي تعمل على خوادم تستخدم إصدارات PHP المتأثرة قد تكون معرضة للخطر.
وتكتسب هذه التحذيرات أهمية خاصة بالنظر إلى الانتشار الواسع لووردبريس، الذي أفاد بأنه كان يشغّل أكثر من 40% من مواقع الإنترنت في العام السابق، وفقًا للمعلومات الواردة في التقرير.
وأشارت Wordfence إلى أن معالجة الثغرات لا يمكن تنفيذها من خلال التحديثات التلقائية المعتادة لووردبريس، مما يعني أن أصحاب المواقع يحتاجون إلى تحديد الجهة المسؤولة عن تحديث PHP على الخادم، ثم تثبيت الإصدار المصحح يدويًا.
وبالتالي، فإن تحديث إضافات ووردبريس أو القوالب وحده لا يكفي لمعالجة المشكلة إذا ظل إصدار PHP المتأثر مستخدمًا في الخادم.
توصيات بإيقاف المواقع مؤقتًا
في ظل خطورة الثغرتين، أصدر كل من فريق الاستجابة لطوارئ الحاسوب في الاتحاد الأوروبي والمركز الوطني للأمن السيبراني في المملكة المتحدة تحذيرات تحث المؤسسات التي لا تستطيع تطبيق الإصلاحات فورًا على عزل تطبيقاتها المتصلة بالإنترنت عن الشبكات العامة، أو إيقافها مؤقتًا إلى حين احتواء المخاطر.
ومن جانبها، أكدت مطورة PHP جينا بيتر بانيارد أن تثبيت الإصلاحات هو الإجراء الأساسي لمعالجة المشكلة، مشيرة إلى أن إيقاف الخوادم قد يكون الخيار الأكثر منطقية في حال تعذر تطبيق التحديث الأمني.
وحذرت عدة مؤسسات متخصصة في الأمن السيبراني من ضرورة استعداد مسؤولي خوادم PHP لاحتمال تصاعد الهجمات سريعًا بعد صدور التحديثات.
وقال باحثون في شركة Sansec إنهم يتوقعون بدء هجمات واسعة النطاق خلال 15 دقيقة من إصدار الإصلاحات، في سيناريو يعكس سرعة استجابة المهاجمين عادةً عند الكشف عن ثغرات خطيرة تتعلق ببنية الإنترنت الأساسية.
لكن المؤشرات الأولية توحي بأن محاولات الاستغلال قد بدأت بالفعل؛ إذ أعلن دان كنيخت، كبير مسؤولي التكنولوجيا في شركة Cloudflare، رصد هجمات مبكرة تستهدف مواقع تستخدم PHP.
وأضاف أن الشركة تعمل مؤقتًا على تعديل قواعد جدار الحماية الخاص بها لتوفير طبقة حماية إضافية إلى حين إتاحة الإصلاحات وتطبيقها على الأنظمة المتأثرة.
- ثغرة بلغة برمجة تعطل مواقع حكومية حول العالم
- جوجل كروم يطلق إنذارًا مبكرًا ضد المواقع الاحتيالية.. حماية جديدة تكشف الخطر قبل وقوعه
- الأعلى للإعلام يصدر تراخيص جديدة لمنصة ديزني بلس العالمية وعدد من المواقع
- قراصنة يخترقون أجهزة التبريد عن بُعد.. فرنسا تصدر تحذيرًا عاجلًا
- 10 خطوات لتعزيز الأمن السيبراني وحماية بياناتك من الاختراق