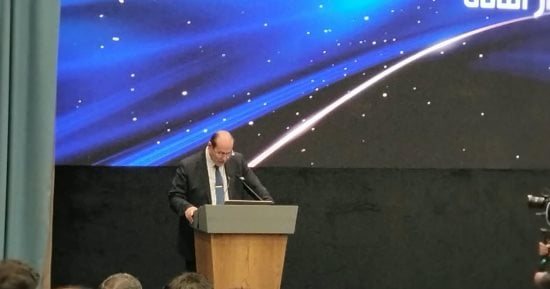
أعلن طارق الخولي، نائب محافظ البنك المركزي المصري، إطلاق الإصدار الثاني من الإطار المصري الشامل للأمن السيبراني للقطاع المالي والمصرفي، في خطوة تستهدف تعزيز جاهزية البنوك والمؤسسات المالية لمواجهة الهجمات الإلكترونية، ومواكبة التطورات المتسارعة في التكنولوجيا والذكاء الاصطناعي.
وقال الخولي، خلال فعاليات الدورة الثلاثين من معرض ومؤتمر القاهرة الدولي للتكنولوجيا «Cairo ICT 2026»، إن الإصدار الجديد يمثل تحولًا نوعيًا في فلسفة الرقابة والتأمين السيبراني، من خلال الانتقال من منهجية التقييم التقليدية إلى نموذج ديناميكي متعدد المراحل يعتمد على المخاطر الفعلية، ويربط الضوابط الأمنية بحجم أعمال كل مؤسسة ومستوى المخاطر التي تواجهها.
وأوضح أن الإصدار الأول من الإطار، الذي أُطلق عام 2022، أسهم في وضع مرجعية وطنية موحدة لتقييم الجاهزية السيبرانية للبنوك والمؤسسات المالية، حيث ارتفع عدد المعايير المعتمدة من 5 معايير في البداية إلى 38 معيارًا.
وأضاف أن الإصدار الثاني لا يستهدف مجرد إضافة ضوابط جديدة، وإنما يركز على تحسين كفاءة توجيه الاستثمارات المخصصة للأمن السيبراني، وضمان تناسب إجراءات الحماية مع طبيعة وحجم المخاطر التي تواجه المؤسسات المالية.
وأشار إلى أن نجاح التجربة تجاوز القطاع المصرفي، لتصبح مرجعًا وطنيًا تسترشد به مؤسسات حكومية وسيادية في تعزيز حصانتها الرقمية، مؤكدًا استمرار التنسيق مع الجهات المعنية لتأمين مختلف القطاعات الحيوية بالدولة.
وأكد الخولي أن البنك المركزي سيتيح نسخًا من الإصدار الجديد للبنوك، مع توفير الدعم الفني والتوضيحات اللازمة بشأن التعديلات والفروق بين الإصدارين.
- 3 تكليفات حاسمة من السيسي لرئيس الحكومة ومحافظ البنك المركزي
- السياري: 261 شركة تقنية مالية بالمملكة بنهاية 2024 والقطاع المالي يظل متيناً
- الهيئة الوطنية للأمن السيبراني تطلق الإصدار الثاني من "دليل التوعية السيبرانية" لضيوف الرحمن
- البنك المركزي يجهز منصة مجانية لمحاكاة الهجمات السيبرانية وتدريب فرق البنوك
- "اقتصادية النواب" تؤجل حسم تعديل قانون ضمان الصادرات وتطلب رد البنك المركزي على مقترح جديد