حذر خبراء أمن المعلومات من فريق البحث والتحليل العالمي (GReAT) في "كاسبرسكي" من عملية احتيالية تستهدف السياح الذين تقدموا بطلبات للحصول على تأشيرة شنجن؛ إذ تلقى أولئك السياح رسائل تصيد احتيالي عبر البريد الإلكتروني تبدو كأنها مرسلة من سلطة الهجرة التابعة للاتحاد الأوروبي، ويتذرع فيها المحتالون بإجراءات تدقيق إضافية عند الحدود للضغط على الضحايا، ومطالبتهم بزيارة موقع إلكتروني مزيف وتقديم بيان هجرة، فيكشفون بذلك عن معلومات شخصية أو يرفعون صورًا ممسوحة ضوئيًا لجوازات سفرهم.
رسائل التصيد الاحتيالي
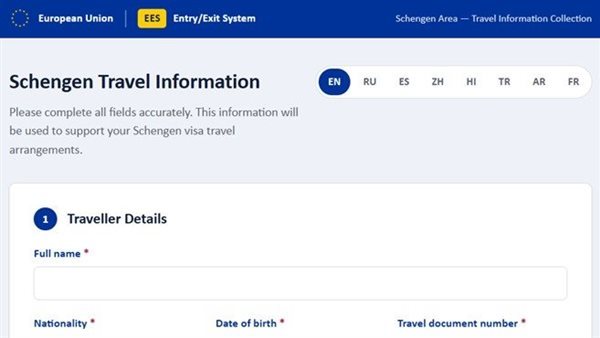
وتستهدف هذه الحملة الخبيثة المتحدثين بلغات متعددة، منها: الإنجليزية، والتركية، والعربية، وغيرها، حيث تزعم رسائل التصيد الاحتيالي أنه يشترط على جميع السياح، وفقًا لقواعد جديدة خاصة بعبور دول منطقة شنجن، تقديم بيان هجرة رقمي قبل 5 أيام من موعد الدخول. وللقيام بهذا الأمر، تطلب الرسالة الاحتيالية منهم التسجيل في موقع إلكتروني مزيف يحاكي نظام الدخول/ الخروج (EES) التابع للاتحاد الأوروبي، الذي بدأ تشغيله فعليًا في شهر أبريل 2026.
وتدّعي الرسالة الاحتيالية أنّ عدم تقديم الطلب يعرّض السياح لإجراءات تدقيق إضافية عند نقاط التفتيش الحدودية، أو ربما يُمنعون مؤقتًا من الدخول.
وبغرض إيهام الضحايا بشعور زائف بالطمأنينة، يؤكد المحتالون أنّ سلطات الهجرة لا تطلب تفاصيل الدفع عبر البريد الإلكتروني، وأنّ تقديم معلومات الهجرة والسفر يتم حصريًا من خلال البوابة السياحية الرسمية المعتمدة من الاتحاد الأوروبي لمنطقة شنغن.
ولإيهام المستخدمين بالمصداقية والشرعية، يتضمن الموقع الإلكتروني صورًا وشعارات خاصة بالاتحاد الأوروبي، كما يتوفر بمجموعة متنوعة من اللغات تشمل الإنجليزية، والتركية، والعربية، والصينية، والإسبانية، وغيرها.
ولا يتوقف الأمر عند طلب البيانات الشخصية للسياح، بل يطلب المحتالون أيضًا تقديم معلومات عن المسافرين المرافقين، وتعيين تواريخ الدخول إلى منطقة شنغن ومغادرتها، وتحميل نسخ ممسوحة ضوئيًا من جوازات سفرهم.
وقد يستخدم المحتالون هذه المعلومات التي جمعها الموقع المزيف للتواصل هاتفيًا مع الضحايا، ومحاولة الحصول على مزيد من المعلومات الشخصية أو التفاصيل المالية.
أكد جورجي كوتشيرين، باحث أمني رئيسي في فريق البحث والتحليل العالمي (GReAT) في كاسبرسكي يعتمد المجرمون السيبرانيون على إيهام الضحايا بعنصر الاستعجال والإلحاح، فهم يدركون مسبقًا أنّ المسافرين أمضوا أسابيع في إعداد طلبات التأشيرة، ويخشون أي مشكلات عند الحدود.
لذلك، قد يتخلى المسافرون عن حذرهم عند تلقي رسائل إلكترونية كهذه، لا سيما إذا كان الموقع المزيف مقنعًا بسبب واجهته متعددة اللغات وتصميمه المشابه للبوابة الرسمية للاتحاد الأوروبي.
التحقق من عنوان المرسل
وهنا ينبغي للمسافرين أن يتذكروا أنهم غير مطالبين بالتسجيل المسبق عبر الإنترنت في نظام الدخول/ الخروج (EES)، وننصح أيضًا بالتحقق من عنوان المرسل، والتأكد من صحة أي متطلبات جديدة مباشرةً من خلال القنصلية أو مركز التأشيرات المعني.
كما يجب عدم النقر على الروابط المستلمة عبر رسائل غير متوقعة، والامتناع عن رفع صور ممسوحة ضوئيًا من جواز السفر أو غيرها من المستندات على مواقع إلكترونية تابعة لجهات خارجية غير معروفة.
- مبيعات السيارات الكهربائية في أوروبا تقفز 45% خلال أول 8 أشهر من 2026
- طريقة استرجاع حساب إنستجرام مسروق.. إليكم الخطوات
- أطعمة سهلة التناول للأطفال مع التهاب الحلق
- الهيئة العامة للاستعلامات تصدر العدد الجديد من دورية "أوراق أوروبية"
- وكيل صحة الغربية تتفقد دار الإيواء بالسنطة وتوكد تقديم الخدمات للأطفال الأولى بالرعاية