لم يعد الصراع بين مخترقي الأنظمة وخبراء الأمن السيبراني يدور حول اختراق كلمات المرور أو سرقة البيانات فقط، فمع دخول الذكاء الاصطناعي إلى ساحة المواجهة، أصبحت الهجمات أكثر سرعة وأقل تكلفة، بينما تواجه المؤسسات تحديًا جديدًا يتمثل في تأمين أنظمة ذكية قادرة على التعلم وتطوير أدائها وتنفيذ المهام بصورة مستقلة.
وبينما تمنح هذه التقنيات المؤسسات قدرات أكبر على تحليل المعلومات وإنجاز الأعمال، فإنها تفتح أبوابًا جديدة للمخاطر، خاصة مع انتشار وكلاء الذكاء الاصطناعي الذين يمكنهم التعامل مع الأنظمة والبيانات وتنفيذ إجراءات متعددة، وهو ما يطرح تساؤلات حول حدود صلاحياتهم والجهة المسؤولة عن قراراتهم.
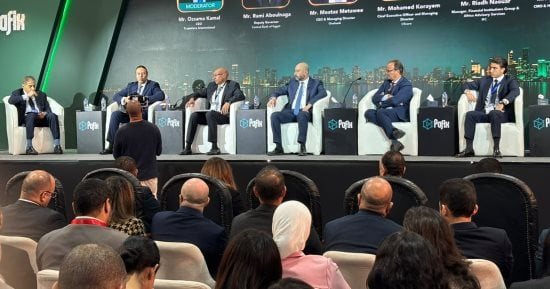
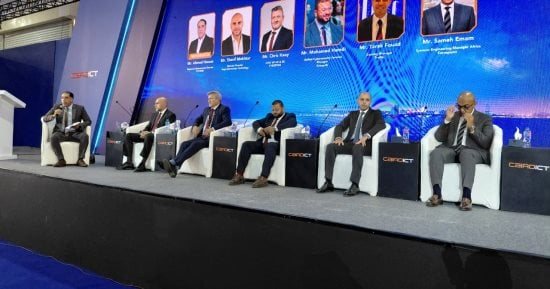
هذه التحديات كانت محور جلسة «ضرورة أمن الذكاء الاصطناعي: الثقة والحوكمة والتحكم»، ضمن فعاليات معرض ومؤتمر القاهرة الدولي للتكنولوجيا «Cairo ICT 2026»، حيث ناقش خبراء الأمن السيبراني مستقبل المواجهة بين الاختراق والحماية، وأهمية التشريعات والحوكمة والرقابة البشرية في تأمين استخدام الذكاء الاصطناعي.
قانون تصنيف البيانات أمام البرلمان المصري
لم تعد حماية البيانات تبدأ من أنظمة التأمين وحدها، بل من معرفة طبيعة المعلومات وتصنيفها وتحديد الجهات المسموح لها بالوصول إليها، وهو ما أكده سامح إمام، مدير هندسة النظم في أفريقيا بشركة «Forcepoint»، مشيرًا إلى أن قانون تصنيف البيانات قيد المناقشة في البرلمان المصري.
وأوضح أن القانون يستهدف تحديد أنواع البيانات والمعلومات المختلفة وتصنيفها، ووضع ضوابط لكيفية استخدامها داخل أنظمة الذكاء الاصطناعي، مؤكدًا أن القانون وحده لن يكون كافيًا لتحقيق الحماية المطلوبة دون نشر الوعي بأهمية تصنيف البيانات والتعامل معها بصورة آمنة.
وتكمن أهمية هذه الخطوة في أن أنظمة الذكاء الاصطناعي تعتمد على كميات ضخمة من المعلومات، ما يجعل معرفة طبيعة البيانات المتداولة ومصادرها وطرق استخدامها ضرورة أساسية للحد من مخاطر تسريب المعلومات أو توظيفها بصورة غير آمنة.
كل وكيل ذكاء اصطناعي يحتاج إلى هوية وصلاحيات محددة
لكن التحدي الأكثر تعقيدًا يظهر مع تطور الذكاء الاصطناعي الوكيلي، الذي لم يعد يكتفي بالإجابة عن الأسئلة، بل أصبح قادرًا على تنفيذ مهام والتفاعل مع أنظمة متعددة.
وفي هذا الإطار، أكد كريس كي، المدير التقني ونائب الرئيس للمملكة المتحدة والاتحاد الأوروبي بشركة «CYBERTEQ»، أن المؤسسات تحتاج إلى تطوير أساليب إدارة هذه الأنظمة، وعدم التعامل معها بالآليات التقليدية، خاصة مع تزايد سرعة عملها وتعقيد المهام التي تنفذها.
وشدد على ضرورة تقييد الصلاحيات الممنوحة لوكلاء الذكاء الاصطناعي وإخضاعها للحوكمة، مع تخصيص هوية مستقلة لكل وكيل والتحقق منها وفق معايير محددة، بما يسمح بمعرفة الجهة التي يعمل لحسابها والمهام المسموح له بتنفيذها.
وتبرز هنا أهمية مفهوم «الثقة الصفرية» (Zero Trust)، الذي يقوم على عدم منح الثقة تلقائيًا لأي مستخدم أو نظام، وضرورة التحقق من الهوية والصلاحيات بصورة مستمرة قبل إتاحة الوصول إلى البيانات والأنظمة.
الرقابة البشرية.. خط الدفاع الأخير
ورغم التطور الكبير في قدرات الأنظمة الذكية، لا تزال الرقابة البشرية تمثل عنصرًا أساسيًا في تأمين استخدامها، وهو ما أكده شريف مختار، مدير ما قبل البيع بشركة «Raya Information Technology»، موضحًا أن حوكمة الذكاء الاصطناعي يجب أن تبدأ بتحديد المسؤوليات داخل المؤسسات ووضع قواعد واضحة لاستخدامه.
وأشار إلى ضرورة وجود عنصر بشري يراجع أعمال الأنظمة الذكية ويتابع نتائجها، وعدم الاعتماد عليها بصورة كاملة بعيدًا عن الرقابة والتدخل البشري، مؤكدًا أن تأمين الذكاء الاصطناعي يجب أن يكون جزءًا من منظومة الأمن السيبراني الشاملة للمؤسسة.
الهجمات أصبحت أسرع وأقل تكلفة
وعلى الجانب الآخر من المواجهة، تتزايد قدرات المهاجمين مع الاستفادة من أدوات الذكاء الاصطناعي في تطوير أساليب الهجوم وتنفيذها بسرعة أكبر.
وأكد محمد حمدي، مدير خدمات الأمن السيبراني الموحدة بشركة «Group-IB»، أن الهجمات المعتمدة على الذكاء الاصطناعي أصبحت أسرع وأقل تكلفة، كما بات من الممكن إنتاج أنظمة ومحتويات تبدو طبيعية بدرجة كبيرة، الأمر الذي يزيد من تعقيد اكتشاف التهديدات والتعامل معها.
وأوضح أن المواجهة بين المخترقين والقائمين على حماية الأنظمة لا تزال مستمرة، ولم يُحسم الصراع لصالح أي من الطرفين، مشيرًا إلى أن قدرات كل طرف وطريقة تنظيم عملياته تحددان فرص النجاح في هذه المواجهة.
الذكاء الاصطناعي يطور نفسه.. والثقة الصفرية ضرورة
وتتضاعف التحديات مع انتقال الذكاء الاصطناعي من مرحلة الأدوات التي تستقبل الأسئلة وتقدم الإجابات إلى أنظمة أكثر تطورًا تستطيع تحسين أدائها وتطوير نفسها.
وأشار طارق فؤاد، المدير القطري لشركة «Trellix»، إلى أن هذه التطورات تجعل الاعتماد على مفهوم «الثقة الصفرية» ضرورة عند التعامل مع أنظمة الذكاء الاصطناعي، خاصة مع تزايد قدراتها على تنفيذ المهام واتخاذ الإجراءات.
وتكشف مناقشات الخبراء أن مستقبل الأمن السيبراني لن يتوقف عند تطوير برامج الحماية ومواجهة الهجمات، بل سيمتد إلى ضبط العلاقة بين الإنسان والأنظمة الذكية، وتحديد هويات الوكلاء الرقميين وصلاحياتهم، ووضع أطر تشريعية وتنظيمية تحكم استخدام البيانات.
وبذلك، لم يعد التحدي الحقيقي هو منع الاختراق فقط، بل ضمان ألا تتحول الأدوات التي صُممت لتطوير الأعمال وتسهيلها إلى مصدر لمخاطر يصعب السيطرة عليها، في ظل سباق تكنولوجي تتغير فيه قدرات المهاجمين والمدافعين بوتيرة متسارعة.
- أوروبا تواجه هجمات سيبرانية تستهدف الغذاء..هل هي مقدمة لحربٍ أكبر؟ وما دور الذكاء الاصطناعي فيها؟
- بيل جيتس يحذر من مخاطر الذكاء الاصطناعي على البنوك وشبكات الكهرباء
- احذر .. أكثر من 92 ألف هجوم سيبراني عبر أدوات AI مزيفة في 2026
- خبراء: مصر أمام فرصة للمنافسة عالميًا في صناعة الذكاء الاصطناعي ومراكز البيانات
- كيف يفتح الذكاء الاصطناعي أبوابًا جديدة أمام المرأة المصرية؟